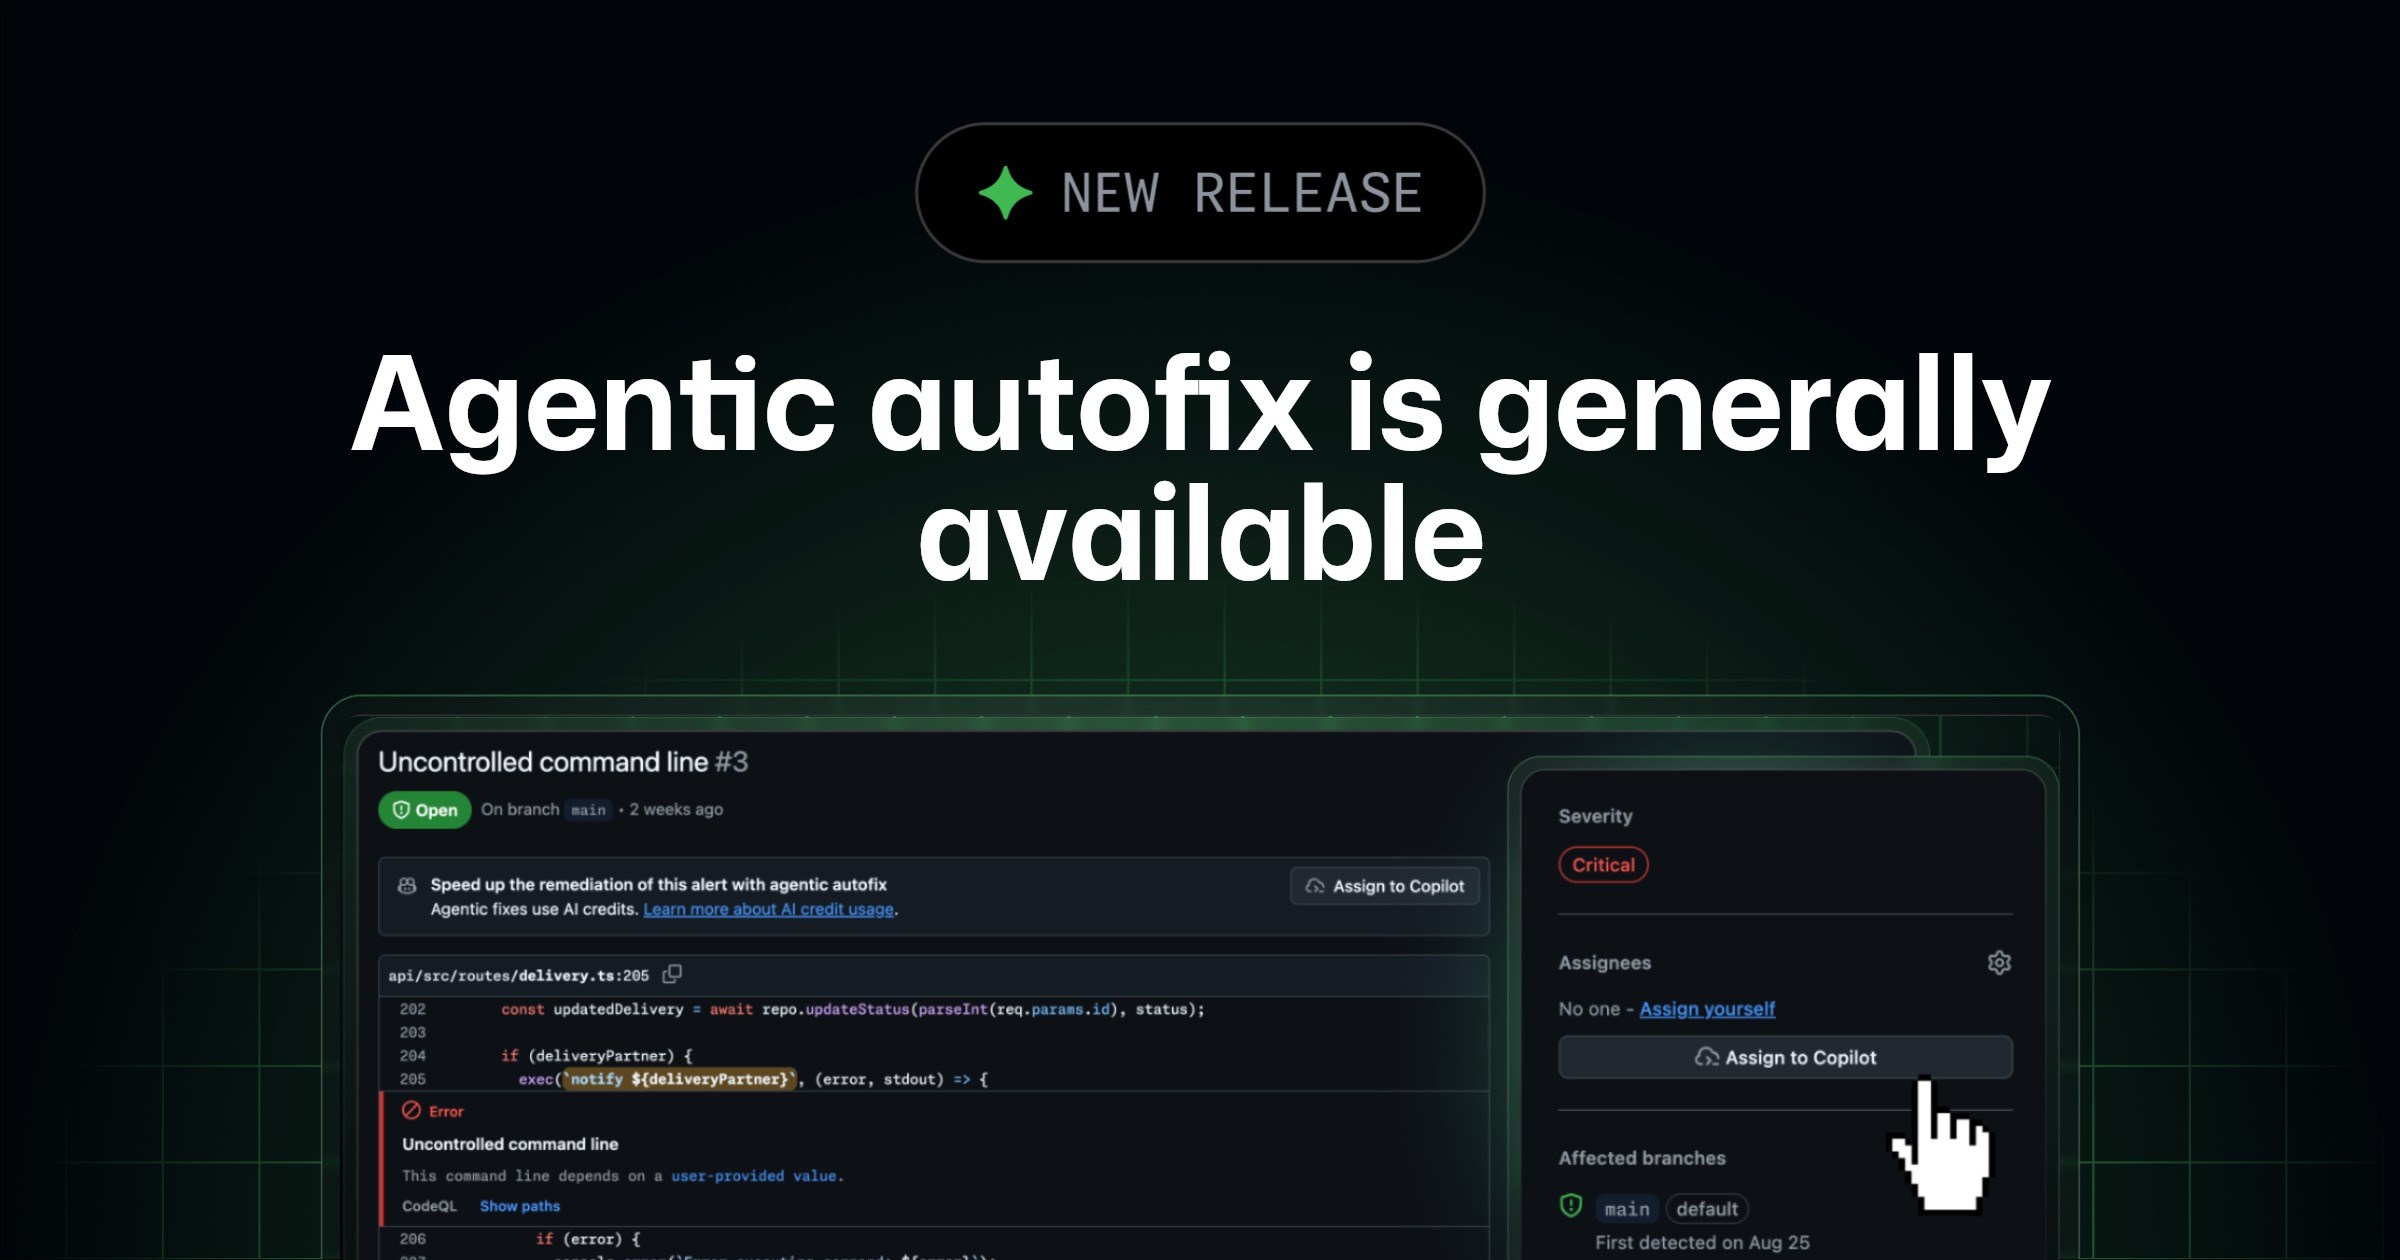
GitHub lleva a disponibilidad general la corrección agentiva de alertas de CodeQL
GitHub lleva a disponibilidad general la corrección agentiva de alertas de CodeQL
La función del 15 de octubre propone cambios, vuelve a ejecutar CodeQL y abre un pull request para revisión. Puede agrupar hasta 25 alertas de la rama predeterminada.
Del aviso a una propuesta verificable
GitHub anunció el 15 de octubre la disponibilidad general de Agentic autofix para alertas de análisis de código. Al asignar una alerta a Copilot, el agente explora archivos relacionados, propone una corrección y vuelve a ejecutar CodeQL antes de abrir un pull request en borrador.
La función permite agrupar hasta 25 alertas en una propuesta y se limita a alertas de la rama predeterminada. Está dirigida a clientes de Code Security y Advanced Security en Enterprise Cloud, incluidos entornos con residencia de datos.
El cierre de una alerta no basta para aprobar un cambio
Que CodeQL deje de detectar un hallazgo no acredita por sí solo que no existan regresiones o cambios de comportamiento. La revisión humana y las pruebas funcionales siguen siendo necesarias antes de fusionar.
La habilitación requiere políticas administrativas y facturación de Copilot. Consume créditos de IA de Code Security y minutos de Actions; conviene definir límites y responsables antes de extender su uso.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista