GitHub habilita el control centralizado de licencias de dependencias para empresas
GitHub habilita el control centralizado de licencias de dependencias para empresas
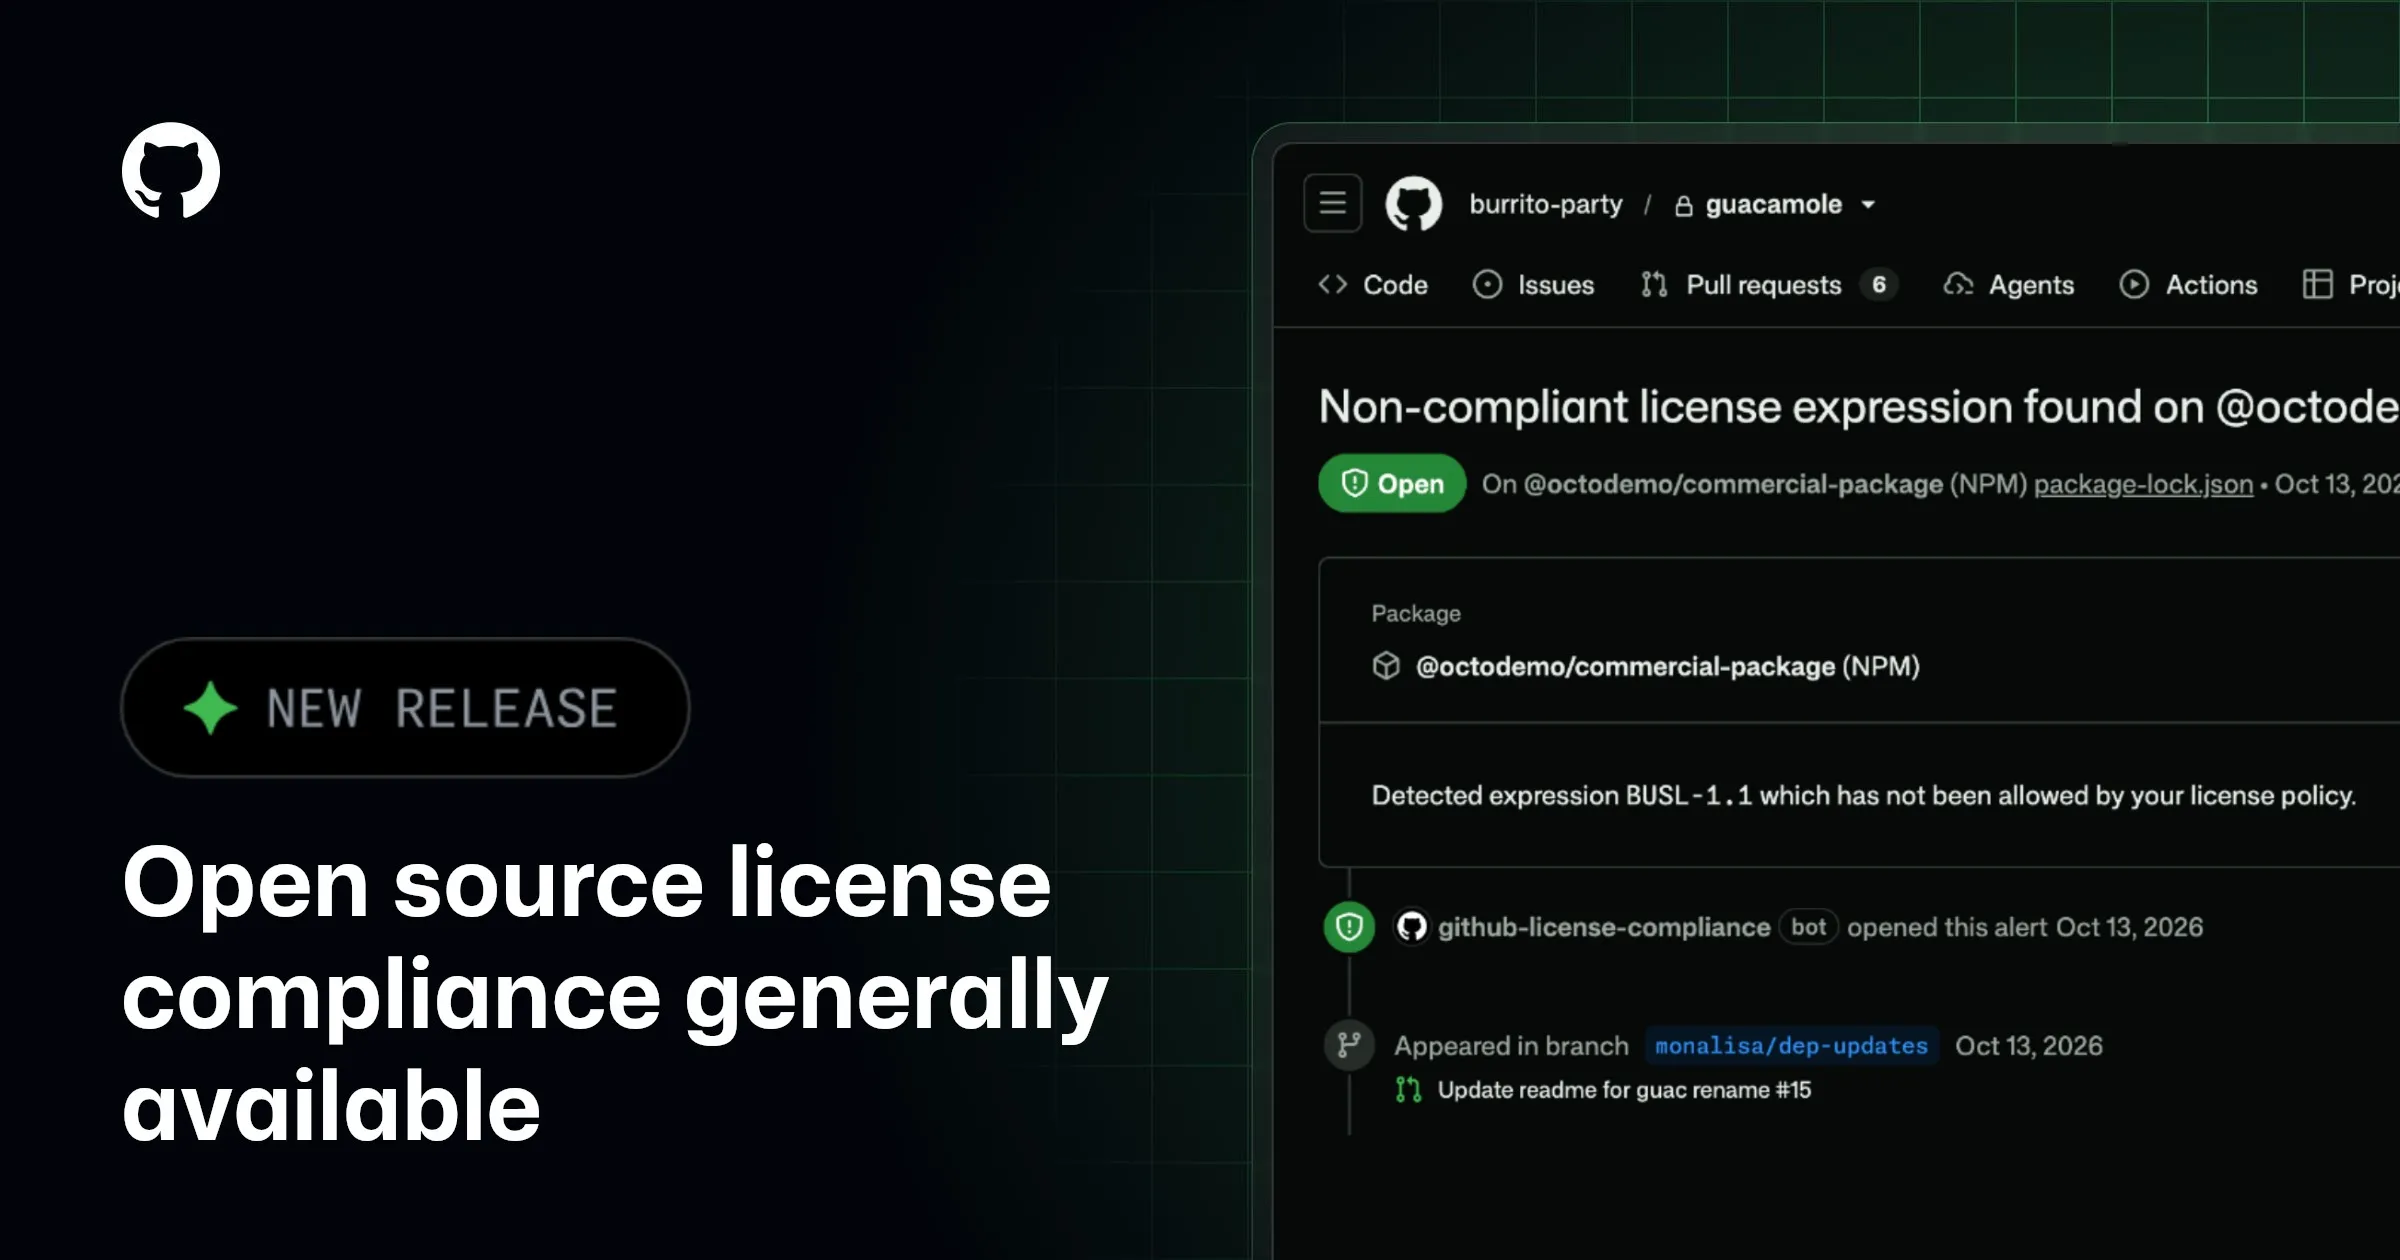
La función pasó a disponibilidad general el 16 de octubre para repositorios con Code Security. Puede exigir resultados de cumplimiento antes de fusionar cambios.
Políticas aplicadas a las dependencias
GitHub puso en disponibilidad general Open source license compliance para clientes de Enterprise Cloud, incluidos entornos con residencia de datos, en repositorios con Code Security habilitado. La función permite aplicar una política empresarial cuando una solicitud de cambios incorpora o modifica dependencias.
Una regla puede exigir resultados de cumplimiento antes de fusionar. Los cambios incompatibles se señalan para sustituir la dependencia, modificar la política o tramitar una excepción. También incorpora un rol específico de gestión de licencias.
Mejor trazabilidad para personas y agentes
Respecto de la vista previa de junio, el anuncio añade eventos de auditoría y API para administrar políticas o consultar si un paquete las cumple. Esta última consulta permite que un agente de programación compruebe restricciones antes de proponer una biblioteca.
El control complementa el análisis de vulnerabilidades, pero no lo reemplaza: una licencia aceptada no certifica que el paquete sea seguro. Conviene definir responsables de excepciones y mantener un registro revisable de las decisiones.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista