NIST analiza los riesgos de estaciones base falsas en redes 5G
NIST analiza los riesgos de estaciones base falsas en redes 5G
El borrador CSWP 36G evalúa seis escenarios simulados de estaciones base falsas y expone riesgos para privacidad y disponibilidad. NIST recibe comentarios hasta el 30 de octubre.
Borrador técnico
El National Cybersecurity Center of Excellence (NCCoE), parte de NIST, publicó el 30 de septiembre de 2026 el borrador inicial del documento CSWP 36G, “False Base Station: Applying 5G Cybersecurity and Privacy Capabilities”. El texto examina cómo una estación base falsa puede imitar equipos de una operadora para inducir a dispositivos móviles a conectarse y, desde allí, generar riesgos de interrupción, privacidad o seguimiento de ubicación. Se trata de un documento técnico preliminar sometido a comentarios públicos, no de una nueva obligación normativa.
Qué es una estación falsa
Una estación base falsa —también llamada rogue o fake base station— suplanta una red de acceso radio legítima. El informe explica que hardware y software disponibles comercialmente pueden facilitar la construcción de equipos que imiten una celda real. El riesgo evaluado no significa que cualquier teléfono 5G sea automáticamente vulnerable ni que todas las redes estén comprometidas. La exposición depende de características del dispositivo, la configuración de red y los mecanismos de seguridad que se hayan implementado.
Pruebas en laboratorio
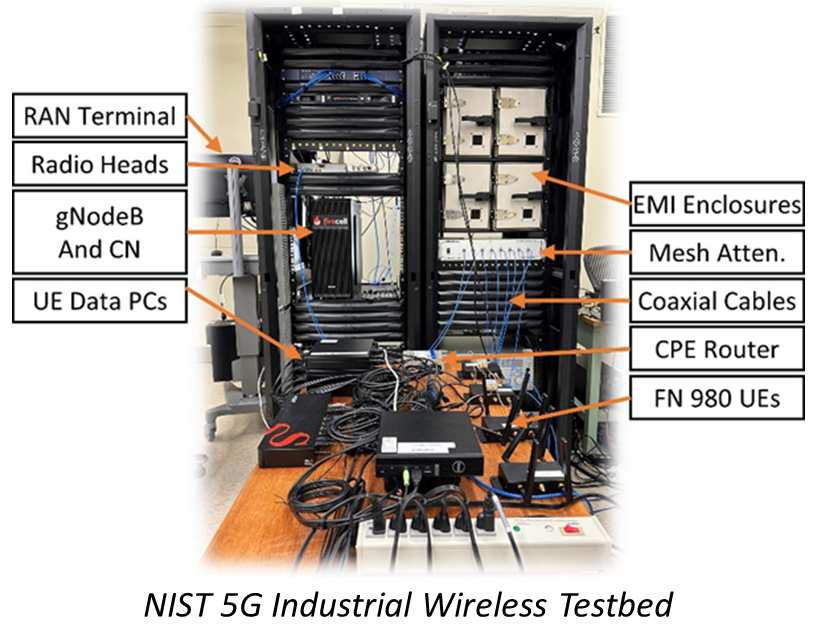
NIST evalúa seis escenarios simulados en su laboratorio de ciberseguridad 5G. El objetivo es observar cómo reaccionan los dispositivos incluidos en las pruebas y qué protecciones disponibles —tanto en estándares como configurables— pueden reducir los riesgos. El trabajo se integra a un programa mayor que implementa capacidades de seguridad 5G en un testbed operacional y publica guías para operadores y otros actores. Los resultados deben leerse dentro de ese alcance experimental: describen los equipos y escenarios probados, no una medición universal de todos los teléfonos o redes comerciales.
Riesgos observados
El documento destaca consecuencias potenciales como degradación o interrupción del servicio, exposición de privacidad y seguimiento de ubicación. También considera ataques de denegación de servicio, que pueden seguir siendo relevantes incluso cuando generaciones recientes de estándares incorporan mejores protecciones. NIST explica que la evolución de los estándares ha limitado parte de los riesgos históricos y ha hecho menos efectivas algunas técnicas contra dispositivos 5G, pero la protección final depende también de cómo se despliegan y configuran las redes y terminales.
Qué recomienda evaluar
El valor práctico del borrador está en que convierte una amenaza conocida en pruebas y preguntas concretas para operadores, fabricantes y responsables de seguridad: qué comportamiento presentan los equipos ante escenarios falsos, qué salvaguardas están disponibles y dónde se requieren mejoras en estándares o configuraciones. Para un operador, el resultado puede servir como insumo para revisar políticas de red, adquisiciones y validación de equipos. Para una organización usuaria, es una oportunidad para preguntar a su proveedor móvil cómo gestiona riesgos de suplantación y disponibilidad, sin asumir que el informe certifica una marca o producto.
Consulta pública abierta
NIST mantiene el borrador abierto a comentarios hasta el 30 de octubre de 2026. La agencia solicita observaciones sobre la utilidad del documento, información adicional que debería incluir y otras capacidades de seguridad y privacidad 5G que convendría estudiar. Al ser una versión inicial, el texto puede cambiar tras los aportes recibidos. La fecha límite está próxima, por lo que fabricantes, operadores, investigadores y organizaciones que trabajan con redes móviles aún pueden aportar evidencia o señalar vacíos técnicos.
Impacto para América Latina
Aunque NIST desarrolla recomendaciones dirigidas al ecosistema estadounidense, la suplantación de estaciones y los riesgos de privacidad móvil no se limitan a una jurisdicción. Operadores y autoridades latinoamericanas pueden usar el documento como referencia técnica, adaptándolo al despliegue local, marcos regulatorios y capacidades de supervisión. No es por sí mismo una regulación obligatoria para Ecuador ni reemplaza los estándares de telecomunicaciones aplicables. Es un borrador técnico que ofrece evidencia de laboratorio, abre una consulta pública y plantea mejoras posibles para seguridad y privacidad en 5G.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1
- 2
- 3
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista