NIST abre a consulta pública una guía ejecutiva de seguridad de la información
NIST abre a consulta pública una guía ejecutiva de seguridad de la información
El borrador SP 800-100r1 reorganiza una guía ejecutiva de 2006 alrededor de CSF 2.0. Aborda gobierno, riesgos, capacitación, continuidad y respuesta a incidentes; los comentarios se reciben hasta el 4 de diciembre de 2026.
Una guía ejecutiva en revisión
El 21 de octubre de 2026, el National Institute of Standards and Technology (NIST) publicó el borrador inicial de SP 800-100r1, Information Security Handbook: A Guide for Executive Leadership. La edición original apareció en 2006; esta revisión busca reflejar cambios en el panorama de ciberseguridad, el entorno regulatorio y el conjunto de publicaciones de NIST.
El documento está abierto a comentarios públicos hasta el 4 de diciembre de 2026. Es una propuesta en consulta, no la versión final ni una nueva obligación normativa para organizaciones ecuatorianas.
Estructura alineada con CSF 2.0
El borrador reorganiza la guía siguiendo la estructura general del NIST Cybersecurity Framework (CSF) 2.0. Presenta una visión ejecutiva de gobierno, gestión de riesgos, intercambio de información, concienciación y capacitación, planificación de contingencia, gestión de configuración y respuesta a incidentes.
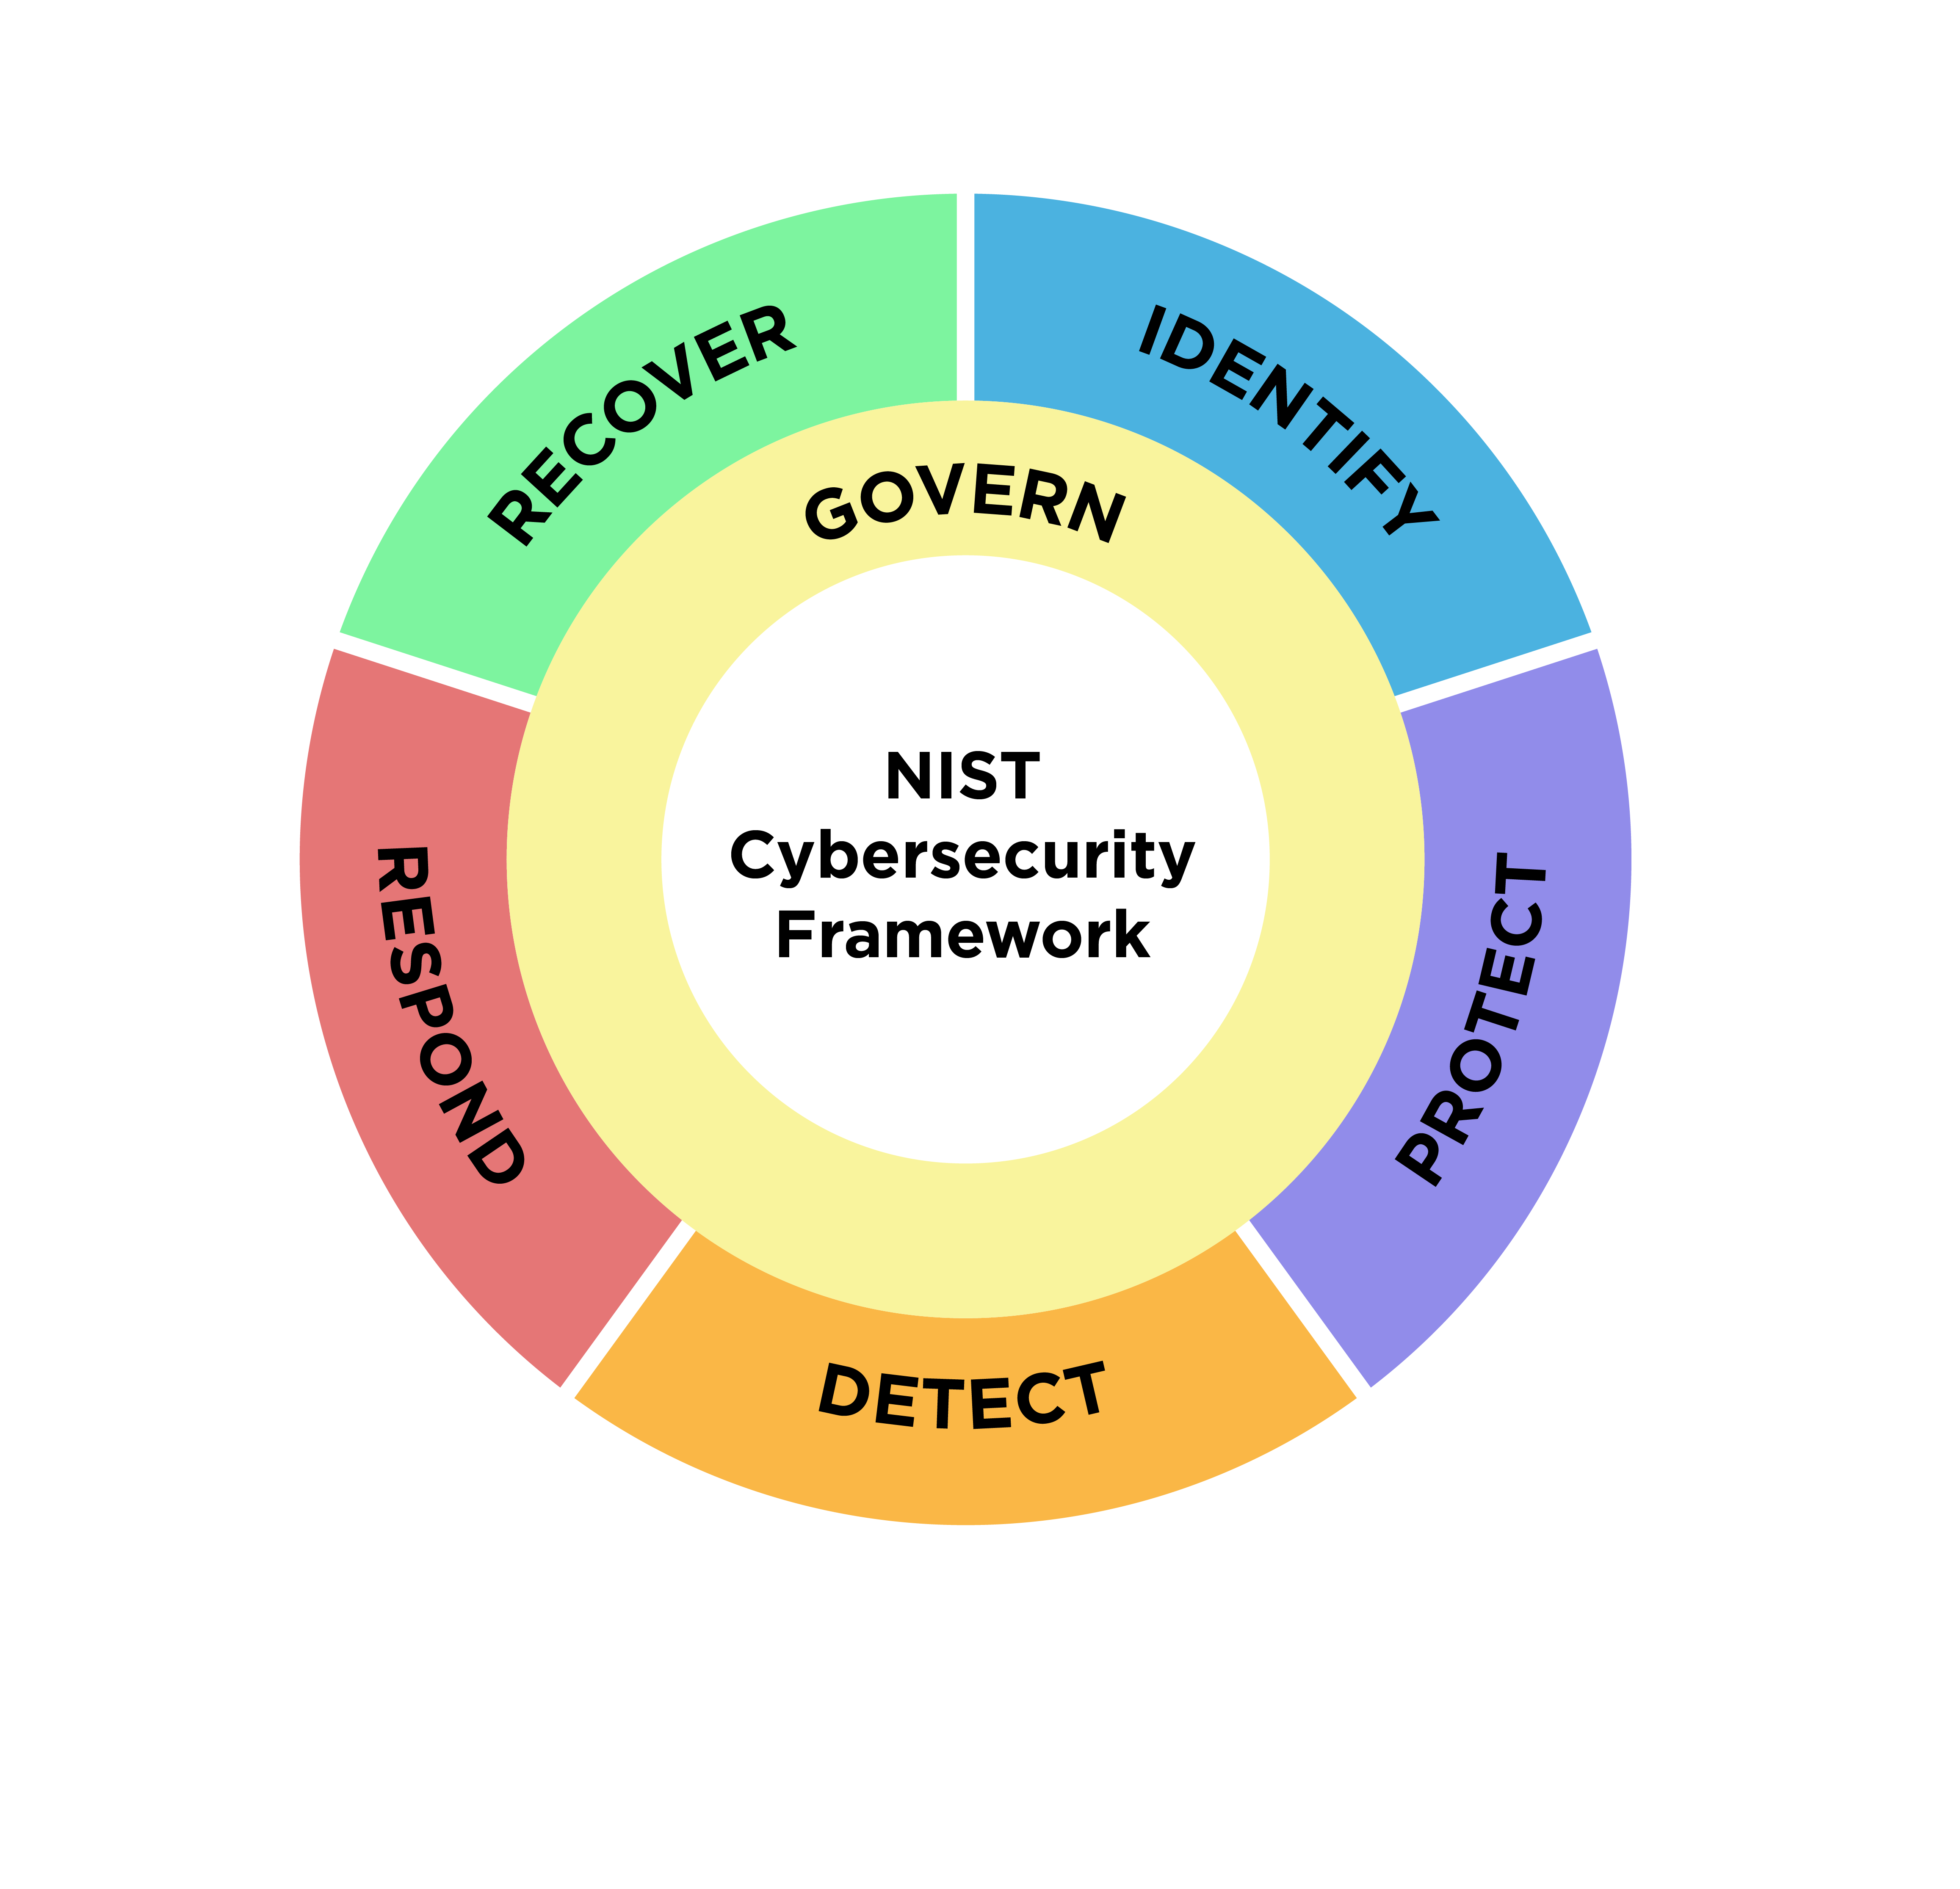
También organiza temas alrededor de las funciones Identify, Protect, Detect, Respond y Recover, e incorpora una estrategia de monitoreo continuo y la asignación de roles. La publicación enlaza con otros documentos NIST cuando se necesita orientación técnica más detallada, por lo que funciona como un mapa de alto nivel y no como manual de implementación exhaustivo.
Por qué importa a la alta dirección
El documento está dirigido a líderes que deben supervisar seguridad sin gestionar directamente cada control técnico. Su valor potencial está en explicar cómo se conectan gobierno, riesgo empresarial, funciones operativas y vigilancia continua. Esa estructura puede ayudar a que la dirección defina responsabilidades, solicite evidencia y relacione la seguridad con continuidad y objetivos institucionales.
Para organizaciones con equipos de seguridad pequeños, un resumen ejecutivo actualizado puede facilitar conversaciones sobre prioridades y coordinación. Sin embargo, la guía no sustituye análisis de riesgo específicos, normas sectoriales, obligaciones legales ni las publicaciones técnicas de NIST a las que remite.
Qué cambia frente a la edición anterior
NIST señala que el entorno ha cambiado sustancialmente desde 2006 y que la revisión pone al día el enfoque y su relación con el ecosistema actual de guías. Entre los elementos explícitos aparecen gobierno y fundamentos de gestión de riesgo empresarial, monitoreo continuo y la relación entre marcos NIST.
La noticia no implica que NIST haya reemplazado todos los requisitos anteriores ni que la nueva guía esté aprobada. El borrador puede modificarse a partir de comentarios; las organizaciones deben consultar la publicación final cuando se emita y revisar qué partes son pertinentes para su contexto.
Alcance y aplicabilidad en Ecuador
SP 800-100r1 es una guía técnica estadounidense en desarrollo. Puede servir como referencia voluntaria para equipos ecuatorianos que busquen estructurar el diálogo entre ejecutivos y áreas de seguridad, pero no crea por sí sola deberes jurídicos en Ecuador. Bancos, cooperativas y entidades públicas deben atender primero la normativa local que les aplica y distinguirla de marcos de buenas prácticas.
NIST indica que el borrador se dirige a liderazgos de organizaciones públicas y privadas y que apunta a ofrecer resúmenes de alto nivel. No es correcto presentarlo como certificación, auditoría obligatoria ni mandato regulatorio ecuatoriano.
Cómo participar y qué revisar
Las personas interesadas pueden revisar el borrador y usar la plantilla de comentarios que NIST enlaza desde su anuncio. La consulta se abrió el 12 de octubre y cierra el 4 de diciembre de 2026. La retroalimentación puede señalar ambigüedades, necesidades de sectores concretos y mejoras de organización o referencias.
Mientras tanto, los equipos pueden comparar la estructura propuesta con sus políticas, responsabilidades y procesos de monitoreo, documentando brechas para discusión interna. Conviene mantener identificadas las fuentes de obligación legal y no asumir que adoptar una guía voluntaria satisface automáticamente requisitos regulatorios o contractuales.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1NIST CSRC Updates 2026 ↗oficial
- 2
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista