Un exploit público permite escapar de contenedores y obtener root en hosts Ubuntu vulnerables
Un exploit público permite escapar de contenedores y obtener root en hosts Ubuntu vulnerables
CVE-2026-80521 permite abusar de una condición use-after-free del kernel desde un contenedor y alcanzar privilegios root en el host. Existe código público y Ubuntu aún prepara correcciones para paquetes afectados.
Qué ocurrió
DepthFirst publicó una demostración funcional de CVE-2026-80521 contra Ubuntu 26.04. La vulnerabilidad permite que un proceso sin privilegios dentro de un contenedor explote una condición use-after-free en el subsistema de sockets AF_UNIX y alcance root en el host.
El fallo fue corregido en el kernel Linux upstream el 6 de agosto, pero el rastreador de Ubuntu actualizado el 24 de septiembre todavía marca paquetes afectados en 26.04 y 24.04. No hay evidencia pública de explotación maliciosa en entornos reales.
Por qué afecta al aislamiento
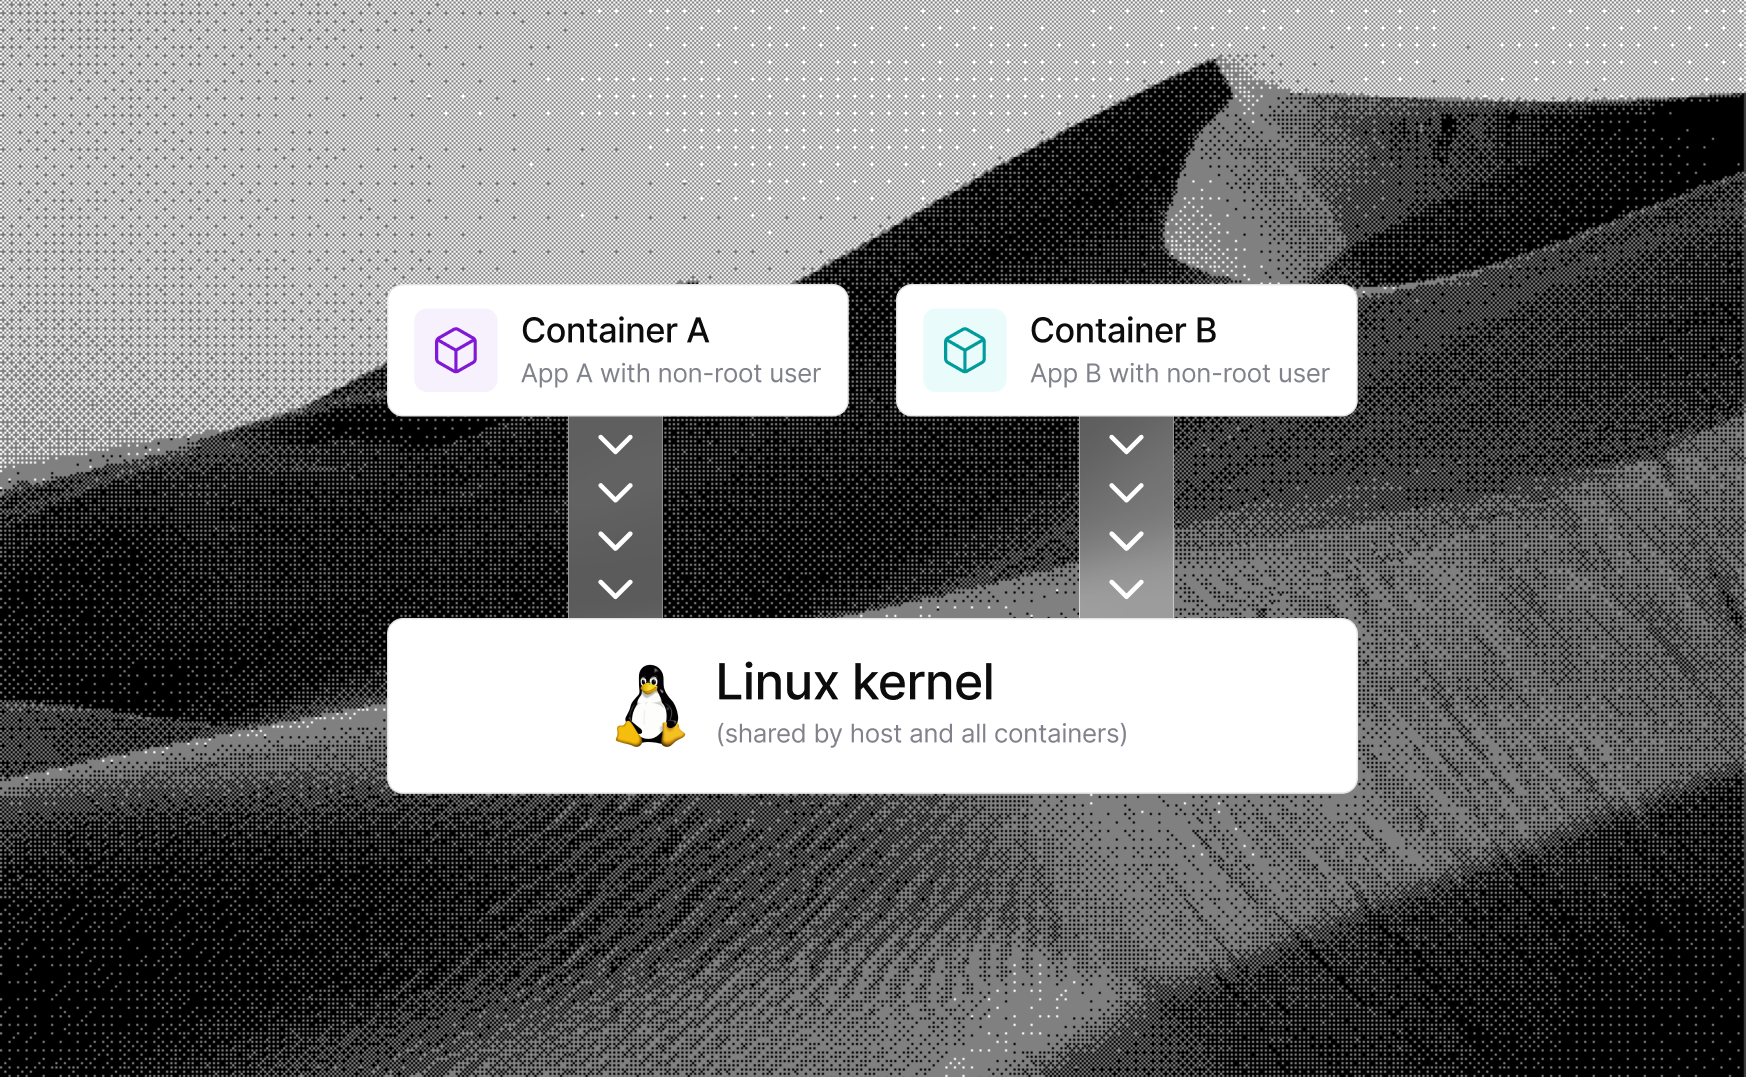
Los contenedores comparten el kernel del host. El exploit alcanza la ruta vulnerable mediante llamadas de sistema permitidas normalmente por perfiles predeterminados de Docker y Kubernetes, por lo que namespaces, cgroups y seccomp no contienen por sí solos una toma de control del kernel.
El riesgo práctico depende del paquete y la versión exacta del kernel, no únicamente de la edición de Ubuntu. El rastreador oficial muestra estados diferentes para kernels genéricos, HWE y variantes de nube, por lo que cada nodo debe compararse con la matriz del fabricante.
Mitigación mientras llegan los parches
Ubuntu mantiene correcciones en progreso para determinados paquetes. Los equipos que administran kernels propios pueden evaluar el cambio upstream, pero deben validar compatibilidad, soporte y reinicio antes de desplegarlo en producción.
- Inventariar la versión y el nombre exacto del paquete de kernel en cada nodo de contenedores.
- Evitar cargas no confiables o multiusuario en hosts afectados y separar los workloads de mayor riesgo.
- Considerar microVM como Firecracker o Kata Containers cuando se necesite una frontera de kernel independiente.
- Monitorizar avisos de Ubuntu, aplicar la actualización oficial en cuanto esté disponible y reiniciar el host para activar el kernel corregido.
Evaluación de severidad
La CVE tiene CVSS 7,8 y requiere acceso local o ejecución dentro de un contenedor, pero el exploit público reduce la barrera técnica. El escenario es de severidad alta para plataformas Kubernetes, servicios de ejecución de código y entornos que alojan cargas de terceros.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1The Hacker News ↗prensa especializada
- 2
- 3Ubuntu CVE Tracker ↗fabricante
- 4
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista