Detectan intentos de explotación de WSO2 con JWT falsificados y privilegios administrativos
Detectan intentos de explotación de WSO2 con JWT falsificados y privilegios administrativos
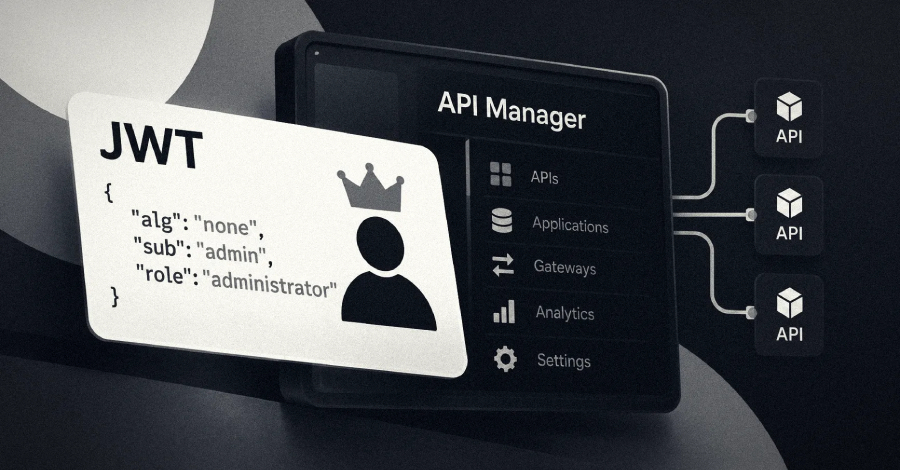
Investigadores observaron tokens JWT manipulados dirigidos a CVE-2026-5430, una falla crítica que permite omitir autenticación y asumir cuentas administrativas en WSO2 API Manager y componentes relacionados.
Qué ocurrió
La red de honeypots de watchTowr registró desde el 13 de septiembre intentos que empleaban tokens JWT falsificados con privilegios administrativos asociados a CVE-2026-5430. El intento observado apuntó al producto equivocado, pero los investigadores reprodujeron el payload contra un entorno WSO2 vulnerable y confirmaron que funcionaba.
El hallazgo demuestra actividad de explotación en Internet, aunque no confirma por sí mismo el compromiso de una organización real. La vulnerabilidad había sido corregida por WSO2 meses antes y recibió una puntuación CVSS máxima de 10 en entornos multitenant.
Cómo funciona la falla
WSO2 acepta incorrectamente tokens firmados con algoritmos no soportados. Esa validación defectuosa permite que un atacante remoto, sin credenciales ni interacción del usuario, construya un JWT que el servicio trate como válido y eluda la autenticación.
Con una identidad administrativa falsificada, el atacante puede acceder a endpoints backend, credenciales, claves de consumidores y secretos de aplicaciones registradas. Debido a la posición de una pasarela API entre servicios externos e internos, el acceso también puede facilitar robo de datos en tránsito y movimiento hacia sistemas posteriores.
Productos expuestos
La alerta afecta WSO2 API Manager 4.1.0 a 4.6.0, API Control Plane 4.5.0 y 4.6.0, Traffic Manager 4.5.0 y 4.6.0, y Universal Gateway 4.5.0 y 4.6.0. WSO2 publicó parches para usuarios comunitarios y niveles de actualización específicos para clientes con soporte.
Recomendaciones
- Aplicar el nivel de actualización indicado por WSO2 o migrar a una versión no afectada; los usuarios comunitarios deben integrar los fixes oficiales publicados por el proyecto.
- Buscar autenticaciones administrativas sin un inicio de sesión previo y tokens cuyo encabezado alg use valores inesperados o no permitidos por la política del entorno.
- Revisar accesos a endpoints de administración, exportaciones de credenciales, cambios en aplicaciones registradas y llamadas inusuales hacia servicios internos.
- Rotar claves, secretos de consumidores y credenciales backend si existe evidencia de aceptación de tokens falsificados.
Fuentes y referencias
Esta publicación es una síntesis original. Consulte las fuentes primarias para información técnica completa y actualizaciones.
- 1SecurityWeek ↗prensa especializada
- 2The Hacker News ↗prensa especializada
- 3WSO2 Security Advisory WSO2-2026-5328 ↗fabricante
¿Esta amenaza puede afectar a su empresa?
ENERIT puede ayudarle a evaluar exposición, priorizar remediaciones y fortalecer su operación de ciberseguridad.
Hablar con un especialista